Memahami Peran Sovereign AI dalam Keamanan Siber Modern
Sovereign AI kini menjadi pilar krusial dalam arsitektur keamanan siber masa depan. Tim keamanan siber saat ini menghadapi tantangan yang jauh lebih kompleks dibandingkan beberapa tahun lalu. Para penyerang bergerak lebih cepat, mampu bersembunyi lebih lama dalam jaringan, dan memanfaatkan kecerdasan buatan untuk meningkatkan efektivitas serangan mereka. Selain itu, organisasi harus segera bersiap menghadapi era komputasi kuantum yang akan mengubah paradigma keamanan digital secara fundamental.
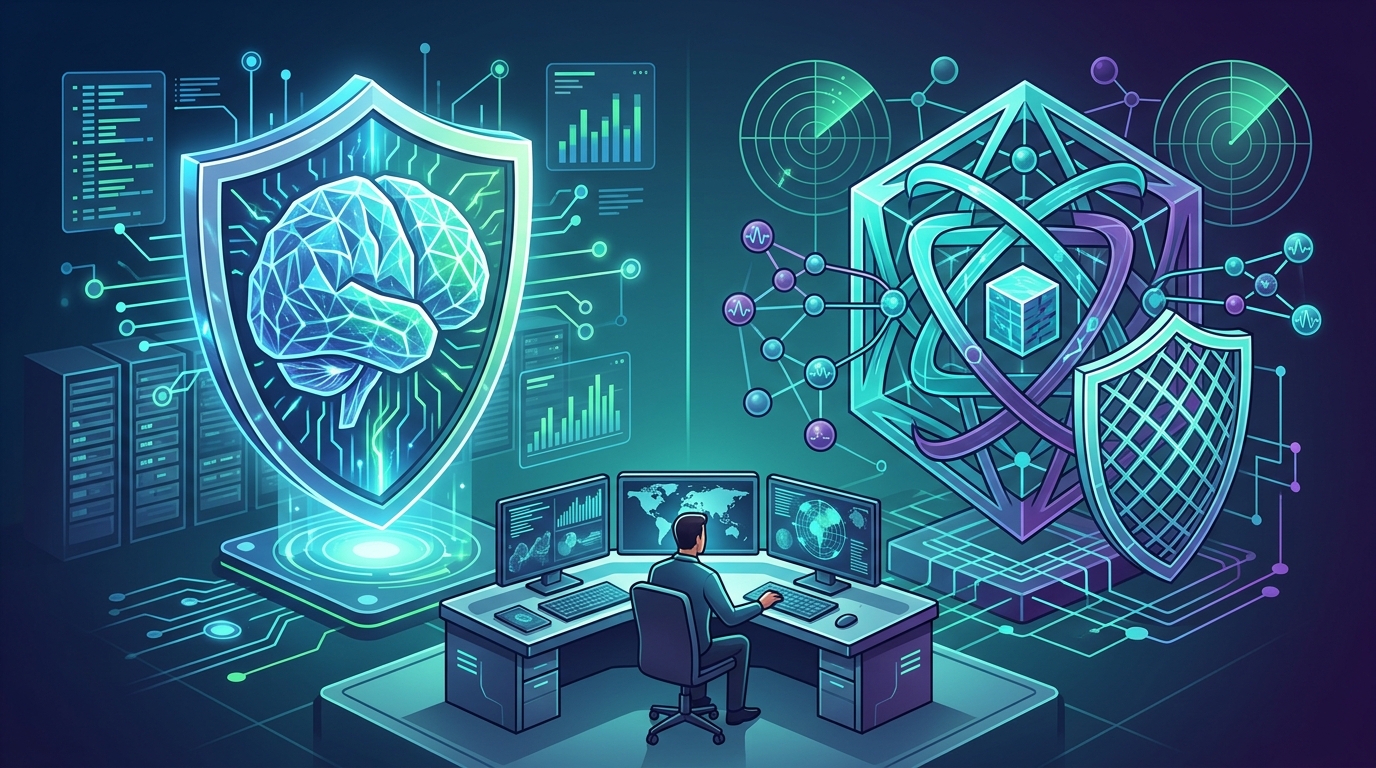
Kondisi ini memaksa banyak organisasi untuk mengevaluasi kembali strategi deteksi dan respons ancaman mereka. Pendekatan tradisional yang bersifat reaktif tidak lagi memadai. Dibutuhkan kemampuan untuk mendeteksi ancaman lebih dini, mengotomatisasi respons, serta memberikan visibilitas lebih baik terhadap risiko di masa depan. Integrasi antara Sovereign AI, Quantum-Ready Defense, dan Dynamic Deception kini menjadi fondasi utama Security Operations Center (SOC) modern.
Ancaman Kuantum dan Risiko Harvest Now, Decrypt Later
Banyak organisasi masih menganggap komputasi kuantum sebagai ancaman masa depan. Faktanya, risiko tersebut sudah dimulai hari ini melalui taktik Harvest Now, Decrypt Later (HNDL). Dalam skenario ini, pelaku ancaman mencuri data terenkripsi untuk disimpan hingga teknologi kuantum mampu memecahkan algoritma kriptografi saat ini. Oleh karena itu, organisasi harus mulai mengadopsi Post-Quantum Cryptography (PQC) sebagai bagian dari strategi keamanan jangka panjang mereka.
Tanpa visibilitas yang memadai, proses migrasi ke metode enkripsi tahan kuantum akan menjadi mahal dan berisiko tinggi. Pendekatan Quantum Readiness membantu perusahaan mengidentifikasi penggunaan enkripsi rentan, menentukan prioritas mitigasi, dan memantau progres adopsi kriptografi baru secara presisi.
Keunggulan Strategis Sovereign AI
Selain ancaman kuantum, keamanan penggunaan AI menjadi perhatian utama. Banyak organisasi ingin memanfaatkan AI untuk investigasi insiden namun enggan mengirim data sensitif ke layanan cloud publik. Di sinilah konsep Sovereign AI berperan penting. Teknologi ini memungkinkan kemampuan AI dijalankan sepenuhnya di lingkungan internal organisasi tanpa perlu mengirim data ke pihak ketiga.
Konsep ini sangat relevan bagi sektor dengan persyaratan kepatuhan tinggi seperti pemerintahan, militer, keuangan, kesehatan, dan infrastruktur kritikal. Keuntungan utamanya meliputi kontrol data penuh, dukungan untuk lingkungan air-gapped, pengurangan risiko kebocoran data, serta kemudahan dalam memenuhi kepatuhan regulasi. Dengan menjaga data tetap berada dalam yurisdiksi organisasi, keamanan dan privasi informasi menjadi lebih terjamin.
Transformasi SOC dengan Dynamic Deception
Teknologi Dynamic Deception telah berevolusi menjadi elemen pertahanan aktif yang sangat efektif. Berbeda dengan honeypot tradisional yang pasif, pendekatan modern ini mengubah umpan menjadi pemicu respons otomatis saat penyerang berinteraksi dengannya. Ketika penyerang menyentuh aset palsu, sistem akan langsung menandai aktivitas tersebut, mengumpulkan indikator ancaman, dan mempercepat proses investigasi.
Pendekatan ini sangat efektif dalam mengurangi false positive yang sering membebani analis SOC. Karena aset deception dirancang agar tidak disentuh oleh pengguna normal, hampir setiap interaksi terhadap aset tersebut dapat dikategorikan sebagai ancaman nyata. Hasilnya, tim SOC dapat fokus pada investigasi ancaman yang terverifikasi dan mengurangi waktu respons secara signifikan.
Membangun Framework SOC yang Adaptif
Evolusi SOC di era AI mengharuskan integrasi mendalam antara berbagai teknologi keamanan. SOC tradisional sering terkendala oleh volume alert yang terlalu tinggi dan kekurangan tenaga ahli. Penggunaan AI dapat mempercepat analisis log, korelasi insiden, hingga pembuatan rekomendasi respons otomatis. Integrasi antara NDR, EDR/XDR, SIEM, dan AI Investigation memungkinkan organisasi membangun ekosistem pertahanan yang lebih efisien.
Kesimpulannya, lanskap ancaman siber akan terus berkembang seiring kemajuan teknologi. Organisasi tidak cukup hanya berfokus pada deteksi malware tradisional. Fokus utama harus tertuju pada penciptaan visibilitas menyeluruh dan ketahanan infrastruktur terhadap ancaman generasi berikutnya. Dengan mengadopsi strategi yang tepat, organisasi dapat mengubah fungsi keamanan dari beban operasional menjadi keunggulan strategis bagi bisnis.
Fortinet Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Fortinet. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.